Vos serveurs n'installent que ce qu'on a vérifié.
Un sas de sécurité pour les paquets pip et npm. Chaque nouvelle version attend 3 jours, est analysée chez vous (code, sandbox, IA locale), puis signée. Vos serveurs sensibles ne voient jamais la dernière version publiée sur Internet, seulement la dernière version vérifiée.
Le problème
Personne ne relit
Les équipes installent chaque jour des paquets venus d'Internet, directement sur les serveurs qui portent leurs données.
Une version piégée suffit
Typosquat, mainteneur compromis : ultralytics (décembre 2024), le ver Shai-Hulud sur npm (septembre 2025). La plupart sont retirées en quelques jours.
Pas d'équipe sécurité
Une PME de 20 à 80 personnes n'a ni RSSI ni SOC. C'est le CTO qui porte la sécurité.
Comment ça marche
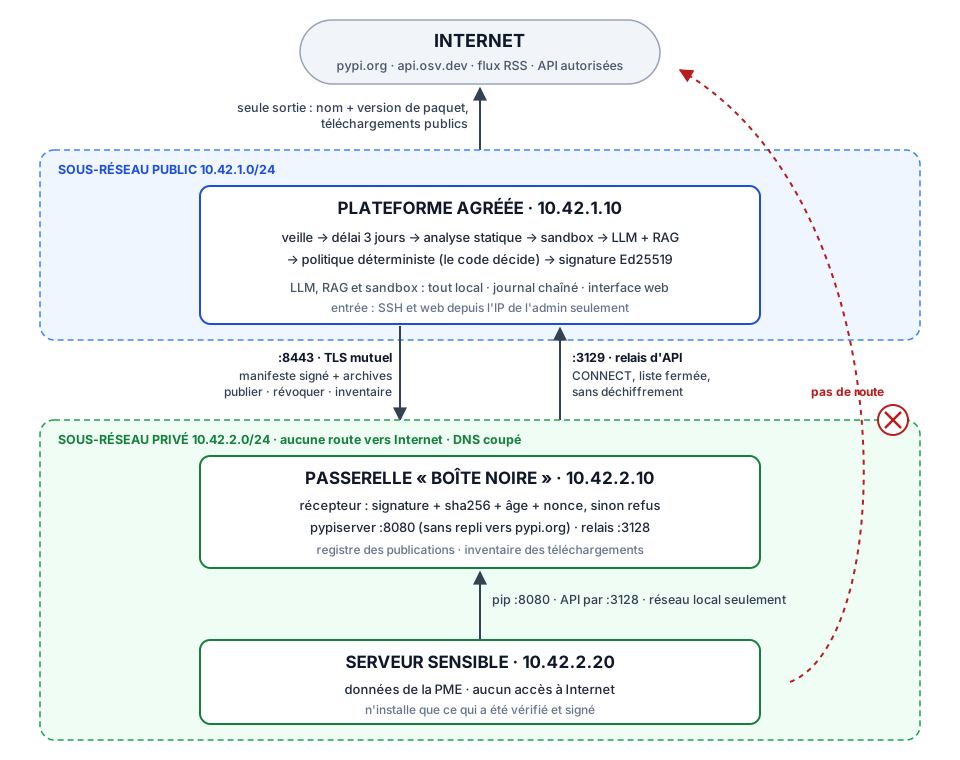
- Attente de 3 jours pour chaque nouvelle version, pendant que la veille lit OSV, PyPI et les blogs de chercheurs.
- Analyse statique : typosquat, code exécuté à l'installation, code obfusqué, accès aux secrets, domaines suspects.
- Sandbox sans réseau réel : faux DNS, faux secrets ; on voit si le paquet lit un jeton ou appelle son serveur.
- IA locale avec RAG : elle explique en français et cite des cas connus. Elle alerte, elle ne décide jamais.
- Politique déterministe, puis signature Ed25519 et publication dans la passerelle, qui vérifie tout avant d'accepter.
Démontré, pas promis
des versions malveillantes arrêtées par les contrôles statiques seuls (93 sur 128), avant même la sandbox et l'IA.
fausse alerte des contrôles statiques sur 98 versions saines.
Une publication signée avec une autre clé est refusée par la passerelle.
contrôles passés quand un attaquant est root sur la plateforme : il n'obtient ni Internet pour les serveurs, ni accès à leurs machines.
Mesures du 2026-10-10 sur un corpus de paquets malveillants publics (Datadog, OpenSSF) ; contrôles réseau vérifiés sur l'infrastructure de démo AWS.
Nos principes
| Principe | Conséquence |
|---|---|
| Les serveurs sensibles ne parlent jamais à Internet | Tout passe par la passerelle, qui n'a elle-même aucune route vers Internet. |
| Le code décide, l'IA alerte et explique | Un signal de l'IA peut monter un risque, jamais approuver. |
| Rien n'est publié sans signature | La passerelle refuse tout manifeste mal signé ou dont un fichier diffère. |
| Tout local | IA, RAG et sandbox tournent chez vous. Aucun service d'IA dans le cloud. |
| Le journal ne s'efface pas | Chaque décision est chaînée par HMAC ; une ligne modifiée se voit. |
Et si la plateforme est compromise ?
La plateforme est le point de confiance du système. Prise par un attaquant, elle pourrait signer une version piégée : c'est le risque principal, et nous le disons. Mais elle ne peut ni donner Internet aux serveurs (aucune route, c'est le réseau qui le tient), ni s'y connecter, ni effacer le registre des publications gardé par la passerelle. Prochaine étape : la clé de signature sur une clé matérielle, avec une double signature humaine.